



Modernobaterijski sistemi za shranjevanje energije (BESS)niso izolirane škatle. So povezana sredstva – povezana z nadzorom v oblaku, oddaljenim pošiljanjem, pripomočkiodziv na povpraševanjeplatforme, vse bolj pa v virtualne elektrarne in agregatorje. Ta povezljivost je tisto, zaradi česar so dragoceni, in zaradi tega so tudi tarča. Ogrožen sistem za shranjevanje ni samo kršitev podatkov; to je fizično in finančno tveganje, ker napadalec pridobi nadzor nad resnično močjo.Kibernetska varnost za shranjevanje energijepostala tako pomembna kot požarna varnost.

Zakaj je kibernetska varnost pomembna za shranjevanje
Storage sedijo na konvergenci IT in operativne tehnologije (OT). TheEMS (sistem upravljanja z energijo) pogovarja se z oblakom; theBMS (sistem za upravljanje baterije)inPCS (sistem za pretvorbo električne energije)delujejo na industrijskih krmilnikih; in zunanji subjekti – komunalna podjetja, zbiralniki, ponudniki storitev – potrebujejo dostop. Vsaka povezava je potencialna vstopna točka. Posledice kršitve segajo od motenj delovanja do namerne zlorabe shranjene energije.
Napadna površina
A povezanBESSizpostavlja številne vmesnike:
Platforme za spremljanje in analitiko v oblakuter njihove spletne in mobilne aplikacije.
Vzdrževanje na daljavokanali in stranska vrata prodajalcev.
API-jipovezovanje zVPPinodziv na povpraševanjeplatforme.
Prehodi in lokalni krmilnikipremostitev omrežij OT in IT.
Vdelana programska opremana napravah BMS, PCS in EMS.
Terenska omrežjapovezovalni moduli in senzorji.
Vsakega od teh je treba zavarovati – veriga je močna toliko, kolikor je močan njen najšibkejši člen.
Kaj lahko stori kršitev
Tveganja so konkretna. Napadalec z nadzornim dostopom bi lahko manipuliral s cikli polnjenja in praznjenja ter sabotiralvrhunsko britjeozTOU arbitražastrategije in izpostavljanje strani kaznovalnimstroški povpraševanja. Še bolj resno, lahko bi poskušali preglasiti varnostne omejitve, motiti omrežne storitve, povzročiti prezgodnjo degradacijo sredstev ali zadržati operacije kot talca z izsiljevalsko programsko opremo. Na splošno bi lahko kibernetsko ogroženo shranjevanje celo destabiliziralo delovanje omrežja – zato so regulatorji pozorni.
Standardi in okviri
Kibernetsko varnost shranjevanja oblikuje več ogrodij:
IEC 62443- vodilni standard za varnost industrijske avtomatizacije in nadzornih sistemov (OT).
Ogrodje kibernetske varnosti NIST- strukturo obvladovanja tveganj, ki jo podjetja zelo potrebujejo.
Serija UL 2900- testiranje kibernetske varnosti programske in strojne programske opreme.
IEC 62351- varnost komunikacij v elektroenergetskem sistemu.
Plus varnostni in povezovalni sklad:UL 9540, NFPA 855, inIEEE 1547.
Tem se ujema kredibilen produkt, vse pogosteje pa jih kupci navajajo v razpisih.
Načela varne zasnove
Kibernetske varnosti ni mogoče preprečiti. Močni dizajni vključujejo:
Segmentacija omrežja- izolacija OT od IT in interneta.
Najmanjši privilegij- vsak račun in naprava dobi minimalni zahtevani dostop.
Šifrirane komunikacije- varovanje podatkov med prenosom in mirovanjem.
Varen zagon in podpisana vdelana programska oprema- preprečevanje delovanja spremenjene programske opreme.
Ni privzetih poverilnic- odpravljanje ene najpogostejše ranljivosti.
Obsežno revizijsko beleženje- tako da je vsak ukaz sledljiv.
To so inženirske odločitve, sprejete pred pošiljanjem izdelka.
Nadzor dostopa in identiteta
Kdo lahko poveljuje vaši bateriji? Močan nadzor dostopa pomeni večfaktorsko preverjanje pristnosti, dovoljenja na podlagi vlog in nadzorovan dostop prodajalca – pogosto prek utrjenega VPN-ja ali preskočnega gostitelja, nikoli odprtih vrat. Dostop tretjih oseb do vzdrževanja mora biti zabeležen, časovno omejen in preklicljiv.Vzdrževanje akumulatorjain upravljanje kibernetskega dostopa je treba oblikovati skupaj.

Spremljanje in odkrivanje
Preprečevanje bo sčasoma preizkušeno, zato je odkrivanje pomembno. Centralizirano beleženje, zaznavanje anomalij pri odpremnih ukazih in spremljanje prek varnostnega operacijskega centra pomagajo zgodaj ujeti vdore. Anomalije - neobičajni ukazi za praznjenje, dostop na neparne ure, nepričakovane spremembe vdelane programske opreme - so znaki, da je nekaj narobe.
Vdelana programska oprema in popravki
Povezana sredstva potrebujejo discipliniran življenjski cikel popravkov.Podpisane posodobitve po zraku, hiter odziv na objavljene ranljivosti in jasni časovni okviri konca podpore so pomembni. Akomercialni proizvajalec shranjevalnikov energijeki jih ni mogoče popraviti takoj, pusti stranke izpostavljene več let.
Operativni in organizacijski ukrepi
Sama tehnologija ni dovolj. Spletna mesta potrebujejonačrt odzivanja na incident, opredeljene vloge in pogodbe, ki dodeljujejo odgovornost za kibernetsko varnost med lastnikom, integratorjem in prodajalcem. ZamikromrežainV2Guvajanja, ki združujejo veliko sredstev, se vložki povečajo – eno šibko vozlišče lahko vpliva na floto.
Vpliv na ekonomijo in nabavo
Kibernetska odpornost vpliva na zavarovalnost, skladnost in javna naročila podjetij. Pri ocenjevanjustroški komercialnega shranjevanja energije na kWh, LCOS (nivelirani stroški shranjevanja), ROI za shranjevanje baterije, inpovrnitev komercialnega shranjevanja baterij, obravnavajte kibernetsko varnost kot zahtevo – saj lahko kršitev izbriše letavrhunsko britjeozodziv na povpraševanjevrednost. Podjetniški kupci vse pogosteje ne bodo odobrili nezanesljivega sistema za nobeno ceno.
Vprašanja za svojega dobavitelja
Vprašajte bodočegakomercialni proizvajalec shranjevalnikov energijeozdobavitelj komercialnega shranjevanja energije: S katerimi varnostnimi standardi ste usklajeni (IEC 62443, NIST, UL 2900)? Kako je OT segmentiran od IT? Ali je komunikacija šifrirana in vdelana programska oprema podpisana? Kako se popravki dostavljajo in za koliko časa? Kdo lahko dostopa do mojega sistema na daljavo in ali je prijavljen? Ali nudite priročnik za odzivanje na incidente? Kako se to integrira zkomercialne naprave za shranjevanje energijeinvzdrževanje akumulatorja? Nejasni odgovori kažejo na prodajalca, ki kibernetske tehnologije ne jemlje resno. Preverite tudi, kako sistem podpira varnostno skladnost (UL 9540, NFPA 855, IEC 62619) brez ustvarjanja nevarnih bližnjic za oddaljeni dostop.
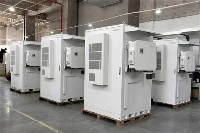
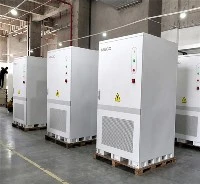
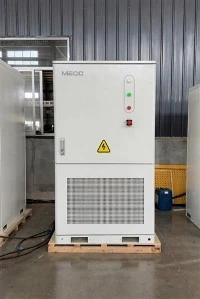
Tekočinsko hlajenje 125KW 261kWh litijeva baterija za shranjevanje energije Kabinet
Večnamenska omara za shranjevanje sončne energije z zaščito IP54 je visoko zmogljiva integrirana energetska rešitev, zasnovana za komercialne, industrijske in komunalne solarne aplikacije na prostem. Združuje 125kW Power Conversion System (PCS), 261kWh litij-železov fosfat (LiFePO4) akumulatorsko baterijo, napreden sistem za hlajenje s tekočino in inteligentni sistem za upravljanje baterije (BMS) v eno samo ohišje z IP54 zaščito pred vremenskimi vplivi. Zasnovan tako, da vzdrži težka zunanja okolja, hkrati pa zagotavlja učinkovito pretvorbo in shranjevanje energije, podpira absorpcijo sončne energije, zmanjšanje konic, prestavljanje obremenitve, pomožne storitve omrežja in rezervno napajanje v sili. Idealen za solarne farme v obsegu komunalnih storitev, industrijske parke, velike komercialne komplekse in oddaljena mikromreža, zagotavlja zanesljivo rešitev, ki prihrani prostor in zahteva malo vzdrževanja, za obsežno integracijo obnovljive energije.
